扫码枪「滴」一声背后的密码学:付款码不是二维码,是离线数字支票
 ice
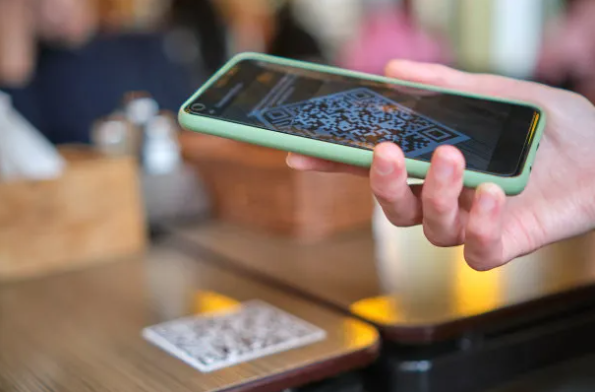
超市收银台前,你举起手机,绿光一闪,扫码枪「滴」一声。
钱没了。
整个过程不到一秒,大多数人以为这只是「扫了个二维码」——但其实,你刚才递给商家的,不是一张图,是一张带时效、带签名、一次有效的离线数字支票。
「滴」一声,到底发生了什么
先纠正一个常见误解:二维码本身不扣款,也不含余额。
它本质是把一串字符排成黑白矩阵——黑是 1,白是 0,扫描器读出来的是文本。商家静态收款码里写的通常是「我是某某商户」;而你点开「付款码」给扫码枪扫的那张,写的是另一类东西:
一段临时授权凭证:标识你是谁、这次展示是否有效、在哪个时间窗内可被核验一次。
真正的链路是这样的:
手机本地算出付款码(条码/二维码)→扫码枪读取这串字符→商户终端把凭证上报到支付平台
平台验令牌 → 验时效 → 验是否已被用过 → 风控检查
通过后才从你账户扣款、给商户回执
所以「滴」那一声只是把支票递给了收银台,不是「钱已经走了」。钱走没走,取决于服务端那几毫秒里的验签结果。
扫码枪上报之后:后端那层才是主战场
条码扫出来只是开始。商户终端把数据发给支付平台时,走的是完整接口安全三件套:
✅ 传输层加密
客户端到服务端走 TLS,敏感字段再叠加应用层加密。条码本身不裸奔在 HTTP 里。
✅ 报文完整性(MAC / 签名)
交易报文带消息鉴别码或签名,防止中间人改金额、改商户号。
✅ 防重放
timestamp + nonce 双因子:
时间窗外 → 拒绝
nonce 已存在 Redis → 拒绝
签名重算不一致 → 拒绝
✅ 幂等性兜底
防重放挡恶意重发,幂等挡「网络超时重试导致重复扣款」。
付款码里装的是什么:Token,不是卡号
按条码支付安全规范,付款码生成时要用到支付标记化(Tokenization)——展示出来的不是你的真实 account ID 或卡号,而是一段映射后的临时令牌。
扫码设备读取到这串加密 Token 之后,会通过商户收银网络,把凭证上传到支付后台。服务器手里握着同一套密钥,会用完全相同的算法、同一个时间窗口,重新演算一遍。如果算出来的结果和扫码上传的 Token 匹配,就代表这张 “支票” 是你本人设备合法开出、没有被篡改的,核验通过,触发扣款。
这套机制自带三重防伪设计,解决了支票体系最头疼的风险:仿冒、重复兑付、过期冒用。
第一,一次性有效。每一个 Token 都绑定很短的时间窗口,几十秒到几分钟自动失效,支票过期作废。就算有人拍下你的付款码截图,隔一会儿再尝试扫码,服务器时间校验不通过,直接拒绝兑付。
第二,防重放攻击。后台会记录已经核验成功的凭证流水,同一串 Token 只能兑付一次,避免一张 “数字支票” 反复刷钱。
第三,信息脱敏。码内不会直接携带银行卡号、账户明文,全程依靠加密摘要验签,就算凭证在传输途中被截获,攻击者也无法逆向算出你的密钥,更不能伪造新的付款凭证。
很多人会疑惑:既然是支票,为什么小额支付不用输密码?
这对应支票的兑付规则:我们在开通付款码功能时,提前和支付平台约定了兑付授信范围,也就是小额免密额度。在约定额度内,合规商户的扫码终端收到合法凭证,后台直接兑付;超出限额,就会触发二次验证,相当于大额支票需要额外核验身份,匹配风控要求。
这里还要厘清一个误区:离线,不等于脱离监管。
“离线” 仅仅指你的手机断网,可本地生成凭证,收款端的扫码收银机依然需要联网,把凭证上传平台完成最终核验和资金清算。和数字人民币双离线钱包有所区别,后者可以做到收付两端同时无网、本地签名,网络恢复后再同步账本,是另一种形态的现金类数字凭证。
一张纸质支票,靠手写签名、印章、编号建立信任;而这张数字支票,信任根基是现代密码学的单向哈希、消息认证码、时间窗口机制。
黑白方块只是载体,扫码枪识别的不是图案,而是一份可验证、不可伪造、限时兑付的支付承诺。
也正是这套密码学设计,给我们日常使用划出了安全边界。付款码可以被扫,但绝对不能随意发给别人。截图转发,等于把你刚开好、还在有效期内的数字支票交给陌生人;不要在陌生的、来路不明的设备上出示付款码,就像不能随便把空白支票递给别人。
收款码可以放心分享,付款码,是只交给正规收银终端兑付的凭证。
从纸质支票、银行卡磁条芯片,到今天一闪而过的付款码,支付信任的载体一直在变。从前我们依靠印章、手写笔迹、实体卡片防伪;而现在,那一声短促的 “滴” 背后,是密钥、哈希、时间窗口共同构建的密码学契约。
免责声明:本文部分文字、图片、音视频来源于网络、AI,不代表本站观点,版权归版权所有人所有。本文无意侵犯媒体或个人知识产权,如有异议请与我们联系。